
 محصولات آکو
 HPE
 DELL
 Broadcom
 خدمات آکو
 بلاگ
 دانلود
 HPE
 DELL
 Broadcom
 Vmware
 درباره ما
 ارتباط با ما
عیبیابی CIFS و SMB در Dell PowerStore با svc_nas_cifssupport؛ قسمت چهاردهم
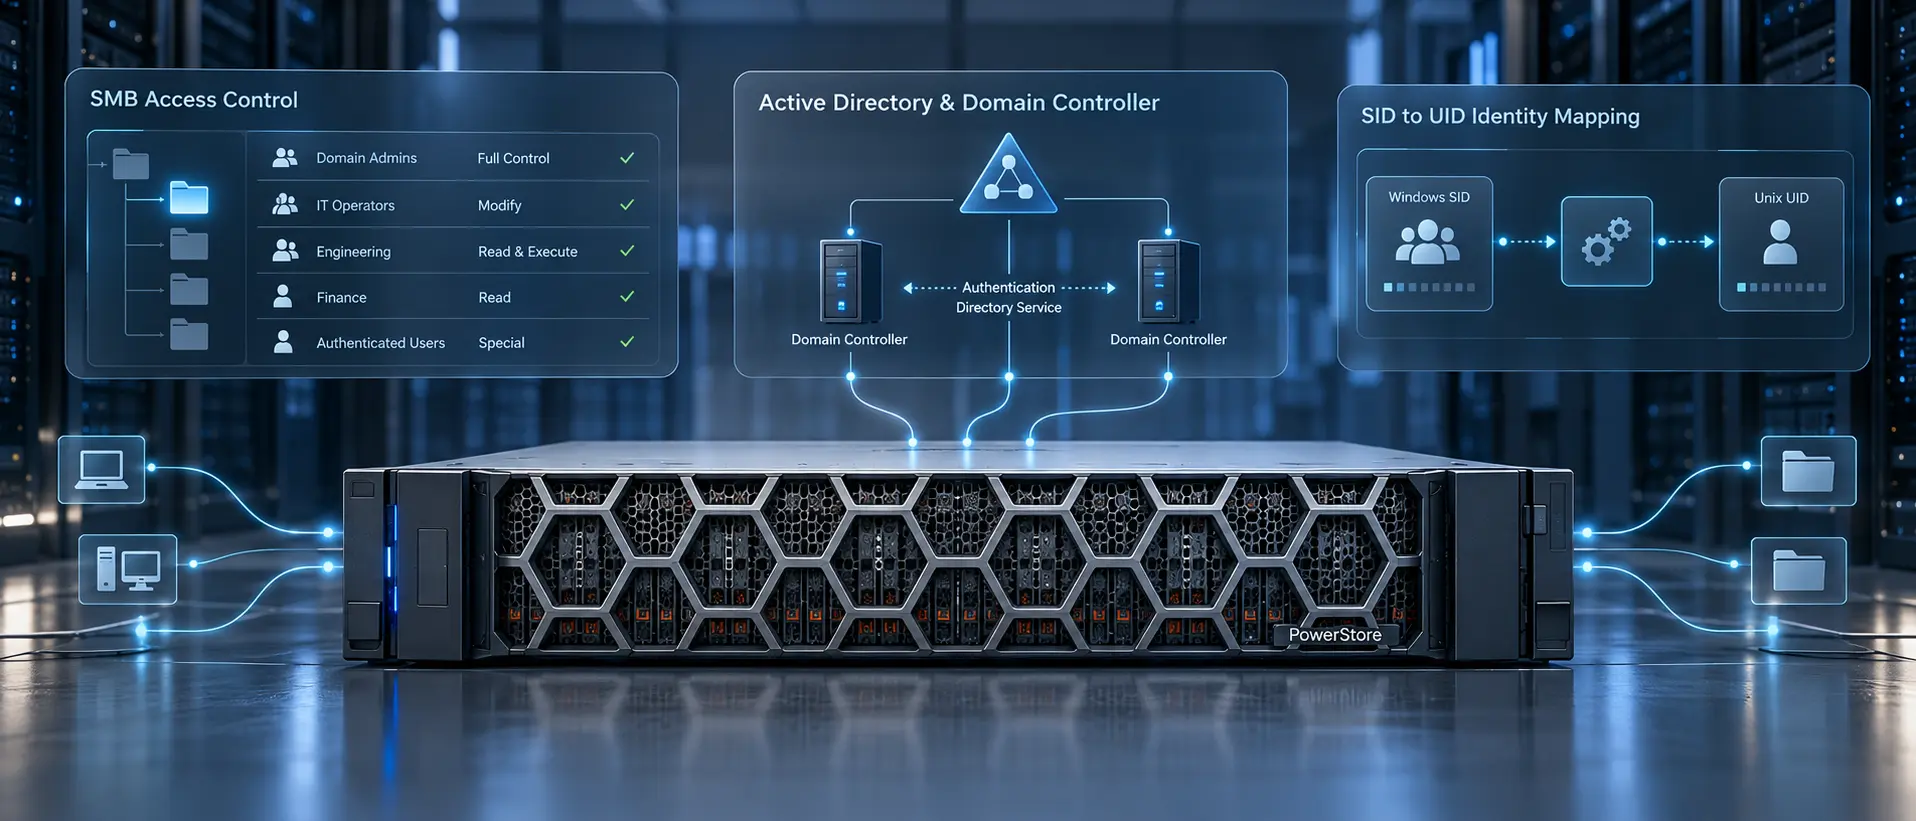
دستور svc_nas_cifssupport برای بررسی مشکلات CIFS در Dell PowerStore استفاده میشود و اطلاعات مرتبط با اتصال به Domain Controller، مجوزهای دسترسی، Credentialها و نشستهای SMB را در سطح NAS Server ارائه میدهد. در این قسمت، ساختار فرمان، گزینههای تشخیصی و عملیات مدیریتی مرتبط با آن بهصورت اجرایی بررسی میشود.
این مقاله ادامه قسمت سیزدهم درباره مانیتورینگ Backup و عیبیابی NAS است. موضوع بعدی این مجموعه، مدیریت پیشرفته NAS با استفاده از ابزارهای سرویس است.
با svc_nas_cifssupport میتوان ACL و Effective Access، اتصالهای CIFS، Credentialهای کاربران، پیکربندی AD، وضعیت DC، نگاشت SID/UID و مکانیزم BranchCache را بررسی کرد. بعضی گزینهها تغییراتی مانند Reset دسترسیها، مدیریت SPN یا خروج از دامنه ایجاد میکنند و باید از دستورات مشاهدهای متمایز شوند.
- مسیر مطالعه این راهنما
- کاربرد و پیشنیازهای svc_nas_cifssupport
- بررسی دسترسیها و نشستهای CIFS
- بررسی هویت کاربران و تنظیمات دامنه
- عیبیابی ورود و ارتباط با Domain Controller
- مدیریت نگاشتهای امنیتی و SPN
- عیبیابی BranchCache و خروج از دامنه
- نمونه اجرای بررسی ACL در PowerStore
- هشدارهای اجرایی و انتخاب فرمان
- جمعبندی عیبیابی CIFS
- سوالات متداول
مسیر مطالعه این راهنما
قسمت سیزدهم: مانیتورینگ Backup و عیبیابی NAS
قسمت چهاردهم (فعلی): عیبیابی CIFS و SMB در Dell PowerStore
قسمت پانزدهم: مدیریت پیشرفته NAS در Dell PowerStore (موضوع بعدی مجموعه)
کاربرد و پیشنیازهای svc_nas_cifssupport
این Service Script اطلاعات تشخیصی مربوط به CIFS را برای NAS Server مشخص یا مجموعه NAS Serverها فراهم میکند؛ از جمله ارتباط با Domain Controller، Access Right، Credential و Access Log. محل اجرای فرمان، Primary Node مربوط به Appliance است.
| ویژگی | مقدار |
|---|---|
| کارکرد | عیبیابی |
| حالت اجرا | Normal یا Service |
| نوع کاربری | استفاده عمومی |
| گذرواژه کاربر Service | لازم نیست |
| دسترسی root | لازم نیست |
| احتمال عدم دسترسپذیری داده در طبقهبندی فرمان | خیر |
| احتمال از دست رفتن داده در طبقهبندی فرمان | خیر |
| دامنه | Appliance |
| پیشنیاز اختصاصی | ندارد |
فرمان را روی Primary Node مربوط به Appliance اجرا کنید. در جدول مشخصات، گذرواژه Service برای خود این فرمان لازم اعلام نشده است؛ اما ورود به Service Container از طریق SSH به اطلاعات ورود حساب Service نیاز دارد.
svc_nas_cifssupport [-h] [--server value] [--args="<value>"]پارامتر --server نام NAS Server هدف را تعیین میکند. گزینه --args گزینههای اضافی فرمان را دریافت میکند و مقدار آن باید با Hyphen شروع شود. گزینه -h یا --help راهنمای فرمان را نمایش میدهد.
برای نمایش پارامترهای هر گزینه سطح بالا، -help را پس از همان گزینه وارد کنید؛ برای مثال، راهنمای گزینه -setspn با همین شیوه قابل مشاهده است.
بررسی دسترسیها و نشستهای CIFS
برای عیبیابی دسترسی، ابتدا میتوان مجوز مؤثر کاربر و ACL مسیر یا Share را بررسی کرد و سپس اتصالهای فعال Clientها و نتیجه آزمونهای داخلی CIFS را مشاهده کرد. گزینههای زیر در همین ترتیب پوشش داده میشوند.
محاسبه Effective Access با -accessright
گزینه -accessright سطح دسترسی مؤثر یک کاربر را روی File System Resource مشخص محاسبه میکند. کاربر از طریق نام و Domain یا SID، و منبع از طریق Path یا Share مشخص میشود.
svc_nas_cifssupport --server <server name> | --args="-accessright
 {-user  <user_name> [-domain <domain_name>] | -sid <SID>} {{-path
<path_name> [-stop_on_symlink]} | -share <share_name>}"-user— نام کاربر؛ همراه با-domainدر صورت نیاز-sid— شناسه امنیتی SID کاربر-path— مسیر منبع فایلسیستم؛-stop_on_symlinkبرای توقف روی Symbolic Link-share— نام Share مورد بررسی
مشاهده ACL و آمار File System با -acl
گزینه -acl Access Control List یک Path یا Share را Dump میکند. همچنین امکاناتی برای نمایش آمار ACL و Reset کردن تنظیمات ACL در File System دارد.
svc_nas_cifssupport --server <server name> | ALL --args="-acl
    {{-path <pathname>
    [-stop_on_symlink]}
    |-share <sharename>}
    [-verbose]
    [-aclext]
    |-fs <filesystem_name>
     {-printstats
     | -resetall
        {[-path <path>]
        | [-owner]
        | [-group]
        | [-dacl]
| [-sacl]}}"-path— نمایش ACL مسیر تعیینشده-stop_on_symlink— نمایش ACL خود لینک نمادین بهجای Target-verbose— نمایش جزئیات بیشتر-aclext— اطلاعات Conditional ACE و Resource Attribute-fs— مشخصکردن نام File System-printstats— دریافت آمار ACL-resetall— Reset همه ACLهای File System و تنظیم Full Control برای Everyone-owner— Reset مالک-group— Reset گروه-dacl— Reset بخش DACL-sacl— Reset بخش SACL
در ساختار Reset، گزینه -path میتواند ACL یک Path را به فایلهای دیگر File System کپی کند. گزینههای Owner، Group، DACL و SACL تعیین میکنند کدام بخشها کپی شوند و امکان ترکیب آنها وجود دارد.
گزینه -resetall همه ACLهای File System را بازنشانی میکند و برای Everyone مجوز Full Control قرار میدهد. این گزینه صرفاً برای مشاهده دسترسی نیست؛ پیش از استفاده، پیامد تغییر مجوزها را ارزیابی کنید.
ممیزی اتصالهای فعال با -audit
گزینه -audit اتصالهای فعلی CIFS Clientها به SMB Server را بررسی میکند و امکان محدود کردن خروجی بر اساس کاربر یا Client را دارد.
svc_nas_cifssupport --server <server name> | ALL --args="-audit
    -user <user_name> | -client <client_name>
| -full"-user— فیلتر اتصالهای کاربر مشخص-client— فیلتر Client Name یا IP Address-full— نمایش جزئیات بیشتر درباره File Openها در هر Connection
اتصالهای Domain Controller با -builtinclient
این گزینه اتصالهای فعلی Domain Controller را روی Built-in Client مربوط به SMB Server ممیزی میکند.
svc_nas_cifssupport --server <server name> | ALL --args="-builtinclient"آزمون پیکربندی با -checkup
گزینه -checkup تستهای داخلی را برای شناسایی ریشه خطاهای احتمالی Configuration یا Environment اجرا میکند.
svc_nas_cifssupport --server<server name> | ALL --args="-checkup [-
full] [-info]"-full— اجرای تستهای اضافی که ممکن است زمان قابلتوجهی نیاز داشته باشند-info— نمایش اطلاعات تستهای اجراشده
بررسی هویت کاربران و تنظیمات دامنه
در ادامه، فرمان امکاناتی برای بررسی Windows Credential، سیاستهای گروهی، Home Directory و عضویت SMB Server در Active Directory ارائه میکند. بعضی از این عملیات فقط وضعیت را گزارش میکنند و بعضی پیکربندی را تغییر میدهند.
نمایش یا ساخت Credential با -cred
گزینه -cred Windows User Credential را نمایش میدهد یا میسازد و برای تشخیص مشکلات User Access Control بهکار میرود.
svc_nas_cifssupport --server <server name> | ALL --args="-cred
        {-user <user_name> -domain <domain_name> | -sid <SID> | -uname
<unix_name>} [-build] [-credext]"-user— نام کاربر همراه با-domain-sid— SID کاربر در فرمت Decimal-uname— نام UNIX یا شناسه عددی با الگوی @uid=xxxx,gid=yyyy@-build— ساخت Credential برای کاربری که هنوز به SMB Server متصل نشده است-credext— نمایش جزئیات Claimهای Kerberos Ticket؛ ویژه Dynamic Access Control
تنظیم Default UID روی 0 یا کاربری که به UID 0 نگاشت میشود، به آن کاربر دسترسی کامل root میدهد. برای کاربرانی که نباید Full Access داشته باشند این مقدار نباید 0 باشد.
بررسی Group Policy با -gpo
گزینه -gpo سیاستهای گروهی اعمالشده بر SMB Server را فهرست میکند یا بهصورت اجباری بهروزرسانی میکند.
svc_nas_cifssupport --server <server name> | ALL --args="-gpo [-info]
[-update]"-info— فهرستکردن Windows Group Policy Objectهای اعمالشده-update— اجرای اجباری بهروزرسانی GPO
فعال یا غیرفعالکردن Home Directory با -homedir
این گزینه قابلیت Home Directory را برای SMB فعال یا غیرفعال میکند. پس از فعالسازی، فایل homedir شامل نام کاربران SMB و Home Directory متناظر باید از طریق رابط CLI مرتبط با uemcli /net/nas/server روی NAS Server بارگذاری شود؛ سپس اتصال به Share با نام SMB HOME امکانپذیر است.
svc_nas_cifssupport --server <server name> | ALL --args="-homedir [-
enable] | [-disable]"-enable— فعالکردن Home Directory-disable— غیرفعالکردن Home Directory
مدیریت عضویت در Active Directory با -Join
گزینه -Join SMB Server را به Windows Active Directory Domain ملحق میکند، آن را به OU دیگر منتقل میکند یا اطلاعات مرتبط را از DC گردآوری میکند.
svc_nas_cifssupport --server <server name> | ALL --args="-Join
    -compname <comp_name> -domain <full_domain_name> -admin
<admin_name>     [-ou <organizational_unit>]     [-option {reuse |
resetserverpasswd | addservice=nfs}]"-compname— نام Computer-domain— نام کامل دامنه-admin— حساب دارای دسترسی Administrator در دامنه؛ گذرواژه هنگام درخواست وارد میشود-ou— OU هدف برای قرارگیری یا انتقال Computerreuse— استفاده از Computer Account موجود با همان نام در ADresetserverpasswd— بازنشانی گذرواژه Server روی DC-addservice=nfs— افزودن NFS SPN برای Secure NFS در Active Directory
برای عملیات Join مربوط به Active Directory، شناسه و گذرواژه Domain Administrator لازم است. دستور از Administrator Account معرفیشده استفاده میکند و گذرواژه را هنگام درخواست دریافت میکند.
عیبیابی ورود و ارتباط با Domain Controller
برای پیگیری خطاهای احراز هویت و ارتباط با دامنه، میتوان Logon Trace را ثبت کرد، اطلاعات هویتی را Query گرفت و دسترسپذیری سرویسهای Domain Controller را بررسی کرد.
ردیابی Logon با -logontrace
گزینه -logontrace تلاشهای ورود User یا Machine را برای IP مشخص ثبت میکند. اگر IP مشخص نشود، ثبت برای همه Clientها در نظر گرفته میشود.
svc_nas_cifssupport --server <server name> | ALL --args="-logontrace {-
enable <ip_address> | -disable | -list}"-enable— فعالکردن ثبت برای IP Address تعیینشده-disable— غیرفعالکردن Trace-list— نمایش فهرست Traceها
بررسی هویت Windows با -lsarpc
گزینه -lsarpc با استفاده از User Name یا SID، هویت Windows Account را Query میکند و UNIX UID متناظر را برمیگرداند.
svc_nas_cifssupport --server <server name> | ALL --args="-lsarpc
    -nb <comp_name> {-user <user_name> | -sid <SID> [hex=<0/1>] |
-priv}"-nb— نام NetBIOS سرور-user— نام کاربر Windows-sid— شناسه امنیتی کاربرhex=0/1— انتخاب Decimal با 0 یا Hexadecimal با 1 برای SID-priv— نمایش Privilegeهای موجود در Domain؛ قابل استفاده در بررسی مشکلات زبانهای خارجی
آزمون NTLM با -nltest
این گزینه با یک جفت نام کاربری و گذرواژه دامنه، احراز هویت NTLM را شبیهسازی میکند. کاربرد آن بررسی مشکلات اتصال و آزمودن ارتباط با DC است و فقط برای Server عضو Windows Domain استفاده میشود.
svc_nas_cifssupport --server <server name> | ALL --args="-nltest
    -nb <comp_name> {-user <user_name> -dom <domain> -usrpwd
<user_password> [-wkst <client_name>]}"-nb— Computer Name مورد آزمون-user— نام کاربر دامنه-dom— Domain کاربر-usrpwd— گذرواژه کاربر-wkst— Workstation Name اختیاری در درخواست NTLM
فهرست DCهای مورد استفاده با -pdcdump
گزینه -pdcdump اطلاعات تمام SMB Server DCهای در حال استفاده را در سطح NAS Server ارائه میکند و برای Serverهای عضو Windows Domain کاربرد دارد.
svc_nas_cifssupport --server <server name> | ALL --args="-pdcdump"بررسی ارتباط با Domain Controller با -pingdc
این گزینه ارتباط CIFS Server با Domain Controller را بررسی میکند و پس از اتصال، دسترسپذیری سرویسهای DC برای CIFS Server را تأیید میکند. این عملیات برای Serverهای Joinشده به Windows Domain است.
svc_nas_cifssupport --server <server name> | ALL --args="-pingdc
-compname <comp_name> [-dc <netbios_DC_name>] [-verbose]"-compname— نام Computer یا NetBIOS متعلق به CIFS Server-dc— نام NetBIOS اختیاری Domain Controller-verbose— نمایش اطلاعات بیشتر
دریافت عضویت گروهی با -samr
گزینه -samr گروههایی را Query میکند که کاربر مشخصشده با User Name یا SID عضو آنها است.
svc_nas_cifssupport --server <server name> | ALL --args="-samr -nb
<comp_name> {-sid <SID> | -user <user_name>}"-nb— نام NetBIOS-user— نام کاربر-sid— شناسه SID
مدیریت نگاشتهای امنیتی و SPN
این بخش گزینههایی را پوشش میدهد که بر نگاشت هویت Windows به UNIX و نامهای سرویس در Active Directory اثر دارند. علاوه بر مشاهده وضعیت، برخی زیرعملیات اطلاعات امنیتی را ایجاد، تغییر یا حذف میکنند.
Secure Mapping Database با -secmap
گزینه -secmap به Secure Mapping Database دسترسی میدهد؛ این پایگاه داده نقش Cache ارتباط Windows SID با UNIX UID را دارد و امکان فهرستکردن، مدیریت رکوردها و دریافت گزارش آن را فراهم میکند.
svc_nas_cifssupport --server <server name> | ALL --args="-secmap
    -list
[ -user <user_name> -domain <domain_name>
        | -domain <domain_name>
        | -sid <SID>
        | -uid <user_id>
        | -gid <group_id> ]
    | -create {-name <name> -domain <domain_name> | -sid <SID> }
    | -update {-name <name> -domain <domain_name> | -sid <SID> }
    | -delete {-name <name> -domain <domain_name> | -sid <SID> }
    | -export [-file <filename>]
    | -import -file <filename>
| -report"-list— فهرست Mappingها با فیلتر User، Domain، SID، UID یا GID-create— ساخت Mapping Entry جدید-update— بهروزرسانی Mapping Entry-delete— حذف Mapping Entry-export— Export پایگاه داده در فایل-import— Import پایگاه داده از فایل-report— نمایش وضعیت سلامت و محتوای پایگاه داده
تغییر نگاشت میان SID و UID میتواند بر امنیت اثر بگذارد. عملیات Create، Update، Delete و Import در Secure Mapping Database باید با احتیاط انجام شوند.
مدیریت SPN با -setspn
گزینه -setspn Service Principal Nameهای مربوط به Computer عضو Active Directory را فهرست، اضافه یا حذف میکند. عملیات افزودن و حذف میتواند روی NAS Server و Active Directory اعمال شود.
svc_nas_cifssupport --server <server name> | ALL --args="-setspn
    -list compname=<comp_name> | -add <SPN>
compname=<comp_name>,domain=<full_domain_name>,admin=<admin_name>
| -delete <SPN>"-list— فهرست SPNها برای SMB Server و AD-add— افزودن SPN مشخصشده به NAS Server و AD-delete— حذف SPN مشخصشده از NAS Server و AD
در پیکربندیهایی که DNS Domain با Authentication Domain یا Kerberos Realm تفاوت دارد، SPN لازم است. از این رو، بررسی نامهای سرویس هنگام عیبیابی این نوع پیکربندی اهمیت دارد.
عیبیابی BranchCache و خروج از دامنه
گزینههای انتهایی فرمان به بررسی SMB Hash Fileهای مرتبط با BranchCache و جداسازی Computer از دامنه اختصاص دارند. این قابلیتها شامل عملیات ایجاد، حذف و پاکسازی نیز هستند.
بررسی SMB Hash و BranchCache با -smbhash
گزینه -smbhash مشکلات مکانیزم Caching در Microsoft Windows Branch را بررسی میکند. BranchCache V1 و BranchCache V2 در این مجموعه عملیات پشتیبانی میشوند.
svc_nas_cifssupport --server <server name> | ALL --args="-smbhash
    -hashgen <path> [-recursive] [-minsize <size>]
    | -hashdel <path> [-recursive]
    | -abort <id>
    | -info
| -fsusage <fs_name>
    | -exclusionfilter <filter>
    | -audit {enable | disable} [-task] [-service] [-access]
    | -cleanup <fs_name> [-all | -unusedfor <days> | -unusedsince
<date>]"-hashgen— ایجاد SMB Hash File برای Path؛ امکان استفاده از-recursiveو-minsize-hashdel— حذف SMB Hash Fileهای Path؛ با امکان اجرای بازگشتی-abort— لغو Request در انتظار یا در حال اجرای ایجاد/حذف Hash با ID موجود در خروجی-info-info— جزئیات Hash Generation Service-fsusage— میزان مصرف دیسک Hash Fileها برای File System-exclusionfilter— مستثناکردن فایلهای مطابق Filter از ایجاد Hash-audit— فعالکردن ثبت رویداد در smbhash Event Log با گزینههای انتخابی-task،-serviceو-access-cleanup— پاکسازی SMB Hash Fileهای File System؛ با امکان محدودسازی بر اساس مدت یا تاریخ عدم استفاده
خروج از Active Directory با -Unjoin
گزینه -Unjoin Computer مشخصشده را از AD Domain خارج میکند. اگر Dynamic DNS فعال باشد، Entry مربوط به آن از AD و DNS حذف میشود. در هنگام درخواست، گذرواژه حساب دارای Domain Administrator Privilege دریافت میشود.
svc_nas_cifssupport --server <server name> | ALL --args="-Unjoin
    -compname <comp_name> -domain <full_domain_name> -admin
<admin_name>"گزینه -Unjoin یک عملیات تغییر پیکربندی است و میتواند Entryهای مربوط به Computer را از AD و DNS حذف کند. برای اجرای آن، دسترسی Domain Administrator لازم است.
نمونه اجرای بررسی ACL در PowerStore
برای مشاهده ACL مربوط به Share به نام smbshare روی NAS Server با نام nas1، نمونه زیر ارائه شده است. این نمونه پس از اجرای فرمان، گزارش ACL همان Share را نشان میدهد.
svc_nas_cifssupport --server nas1 --args="-acl -share smbshare"

nas1 :done
ACL DUMP REPORT
Share        : \\nas1\smbshare
UID          : 0
GID          : 1
Rights       : rwxr-xr-x
در خروجی، نام Share، مقادیر UID و GID و فیلد Rights مشاهده میشوند. مقدار Rights در این نمونه rwxr-xr-x است.
هشدارهای اجرایی و انتخاب فرمان
گزارشهای دسترسی و اتصال برای آغاز عیبیابی قابل استفادهاند، اما گزینههای تغییر وضعیت باید بر اساس هدف عملیاتی انتخاب شوند. جدول زیر نقش دستههای اصلی را مشخص میکند.
| هدف | گزینههای مرتبط | نوع فعالیت |
|---|---|---|
| بررسی سطح دسترسی و ACL | -accessright، -acl با Path یا Share | مشاهده و تحلیل |
| بررسی نشستها و آزمون محیط | -audit، -builtinclient، -checkup | ممیزی و آزمون |
| کنترل هویت و ارتباط Domain | -cred، -lsarpc، -nltest، -pdcdump، -pingdc، -samr | بررسی هویت و ارتباط؛ برخی زیرگزینهها امکان ایجاد Credential دارند |
| تغییر تنظیمات Domain یا File System | -acl با -resetall، -Join، -Unjoin، -gpo با -update | تغییر پیکربندی یا مجوز |
| مدیریت نگاشت و SPN | -secmap، -setspn | مشاهده یا ایجاد، ویرایش و حذف |
| مدیریت Hashهای SMB | -smbhash | بررسی، ساخت، حذف و پاکسازی |
طبقهبندی کلی دستور در مشخصات کاربرد، عدم اختلال در دسترسپذیری و از دست نرفتن داده را نشان میدهد؛ با این حال، گزینههای تغییردهنده مانند Reset ACL، تغییر نگاشت هویت و خروج از دامنه بر تنظیمات امنیت و دسترسی اثر میگذارند.
جمعبندی عیبیابی CIFS
در Dell PowerStore، فرمان svc_nas_cifssupport مجموعهای از ابزارهای تشخیص مشکلات CIFS و SMB را یکجا فراهم میکند: از محاسبه Effective Access و مشاهده ACL تا آزمون NTLM، بررسی Domain Controller و وضعیت SID/UID Mapping. نقطه شروع هر بررسی، تعیین NAS Server و انتخاب گزینه متناسب با نشانه خطا است؛ عملیات تغییر مجوز یا عضویت دامنه باید جدا از مراحل صرفاً مشاهدهای ارزیابی شوند.
سوالات متداول
svc_nas_cifssupport برای چه نوع مشکلاتی مناسب است؟
برای بررسی مشکلات دسترسی CIFS، Credential کاربران، اتصالهای SMB، ارتباط با Domain Controller و نگاشت هویت Windows و UNIX کاربرد دارد.
آیا svc_nas_cifssupport به دسترسی root نیاز دارد؟
خیر. در مشخصات این دستور، دسترسی root و گذرواژه اختصاصی کاربر Service لازم اعلام نشده است؛ اجرای آن باید روی Primary Node مربوط به Appliance انجام شود.
تفاوت -accessright و -acl چیست؟
گزینه اول Effective Access یک کاربر را روی منبع محاسبه میکند؛ گزینه دوم ACL منبع را نمایش میدهد و زیرعملیات دیگری برای آمار یا Reset دارد.
برای بررسی ارتباط SMB Server با Domain Controller کدام گزینه است؟
گزینه -pingdc ارتباط با DC و استفاده از سرویسهای آن را بررسی میکند. -pdcdump نیز اطلاعات DCهای مورد استفاده را نمایش میدهد.
آیا -secmap صرفاً گزارش تهیه میکند؟
خیر. این گزینه علاوه بر نمایش نگاشتها و گزارش پایگاه داده، امکان ساخت، تغییر، حذف، Import و Export رکوردهای نگاشت را دارد.
گزینه -resetall چه تغییری در مجوزها ایجاد میکند؟
این گزینه همه ACLهای File System را Reset و برای Everyone دسترسی Full Control تنظیم میکند؛ بنابراین یک عملیات تغییردهنده است.
آیا -nltest روی هر SMB Server اجرا میشود؟
کاربرد این گزینه برای Serverهایی شرح داده شده که به Windows Domain ملحق شدهاند؛ احراز هویت NTLM با نام کاربری و گذرواژه دامنه شبیهسازی میشود.
در قسمت پانزدهم، مدیریت پیشرفته NAS با ابزارهای svc_nas_tools و svc_nas_global_tools بررسی میشود. برای ارزیابی وضعیت CIFS، دسترسیها و نیازهای پشتیبانی Dell PowerStore، دریافت مشاوره فنی از تیم زیرساخت آکو امکانپذیر است.